

Configurar reglas de notificación de incidentes
Una notificación solo es útil cuando llega a la persona correcta por el motivo correcto. Notification Rules concentra la atención en eventos importantes en lugar de enviar cada actualización a todo el mundo.
Una regla combina evento, condiciones opcionales y destinatarios como rol, informador, responsable o usuario concreto.
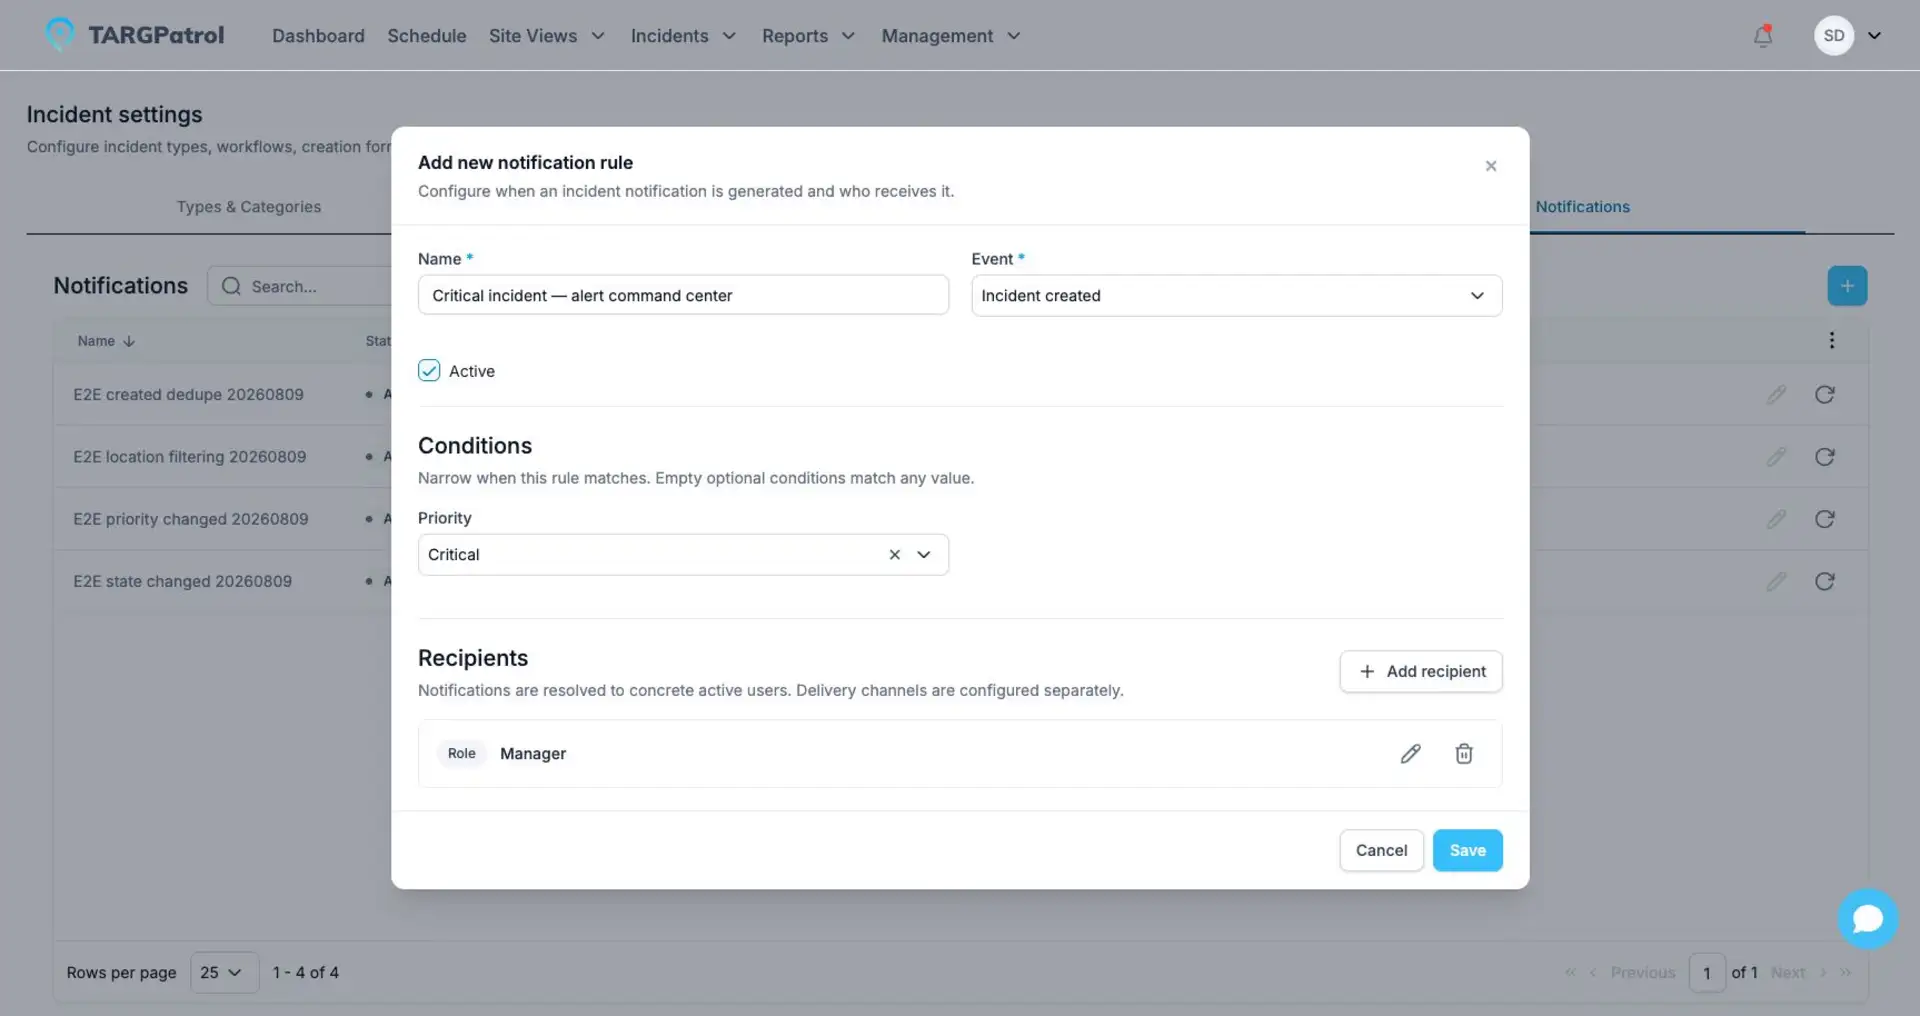
Una regla de notificación combina el evento desencadenante, condiciones opcionales y uno o varios destinatarios.
Un ejemplo práctico
Al crear un Incident Critical, una regla puede avisar a los managers y al responsable. Otra regla puede informar al Reporter cuando llegue a Resolved.
Si la misma persona coincide con varios destinatarios, TARGPatrol la resuelve una sola vez para el evento.
Conviene saberlo: Notification Rules decide cuándo y para quién se genera una notificación. Los canales de entrega y preferencias del usuario se gestionan por separado.
Abrir Notification Rules
Abra Management.
Seleccione Incident settings.
Abra Notifications.
Eventos compatibles
Incident created.
State changed.
Priority changed.
Añadir una regla
Seleccione Add rule.
Introduzca un nombre claro.
Elija un evento.
Añada condiciones opcionales.
Añada uno o varios destinatarios.
Mantenga la regla activa y guarde.
Condiciones
Las condiciones dependen del evento. State changed puede comprobar el estado de origen, el estado de destino y la prioridad. Priority changed puede comprobar la prioridad. Una condición opcional vacía coincide con cualquier valor.
Por ejemplo, notifique a los managers cuando un Incident entre en Escalated o a un usuario concreto cuando la prioridad pase a Critical.
Tipos de destinatario
User: un usuario activo seleccionado.
Role: usuarios activos con el rol de organización seleccionado.
Assignee: el responsable actual del Incident.
Reporter: el usuario que creó el Incident.
TARGPatrol convierte los selectores en usuarios concretos, elimina duplicados y excluye a quienes no pueden acceder al Location. Los propietarios conservan visibilidad en toda la organización.
Entrega y protección contra duplicados
La regla determina el evento y los destinatarios, no el canal de entrega. La plataforma aplica su configuración de canales y una protección de corta duración contra notificaciones repetidas.
Configuración recomendada
Comience con pocas reglas de alto valor.
Prefiera Role, Assignee o Reporter frente a listas largas de usuarios.
Use la prioridad para eventos urgentes.
Compruebe el acceso al Location de los destinatarios.
Archive las reglas que ya no se utilicen.
Solución de problemas
No se generó la notificación: compruebe Active, evento y condiciones.
Un destinatario no la recibió: compruebe su estado y acceso al Location.
Un usuario coincide con varios destinatarios: para el mismo evento se resuelve una sola vez.
Con estos elementos configurados, el equipo dedica menos tiempo a decidir cómo registrar un evento y más tiempo a resolverlo.
Filtrar reglas por tipo, categoría y ubicación
En cualquier evento compatible, una regla puede filtrar tipos, categorías y ubicaciones del incidente. Se utiliza la ubicación guardada en el incidente, no la seleccionada en la cabecera de la página.
Los valores de un mismo filtro se combinan con O; los filtros distintos, condiciones del evento y prioridad, con Y. Un filtro vacío admite cualquier valor de esa dimensión. Si selecciona tipos y categorías, cada categoría debe pertenecer a un tipo seleccionado.
Ejemplo: tipo Mantenimiento, categoría Equipos, ubicaciones A y B y prioridad Crítica. La regla coincide con un evento válido de un incidente crítico de equipos en A o B, no con todos los incidentes de esos sitios.
Cambiar únicamente el tipo, la categoría o la ubicación no genera un evento de notificación. Los eventos siguen siendo Incidente creado, Estado modificado y Prioridad modificada.
Las reglas existentes pueden conservar valores archivados o no disponibles. Revise esas selecciones para no vaciar un filtro por error. Una regla limitada a ubicaciones eliminadas no coincide con ningún incidente; no pasa a ser ilimitada.
Interpretar avisos de acceso de destinatarios
El editor avisa sobre usuarios inactivos o no disponibles, roles vacíos y cobertura de ubicaciones parcial o inexistente. Son avisos orientativos: no garantizan la entrega ni conceden acceso. Varios usuarios activos pueden cubrir conjuntamente las ubicaciones de un rol.
Asignado y Reportador se resuelven cuando ocurre el evento. El destinatario debe estar activo y acceder a la ubicación real del incidente. Solo el Propietario tiene acceso implícito a todas; los Administradores también necesitan asignaciones. Sin filtro de ubicación, la vista previa solo cubre las ubicaciones actualmente visibles, no las futuras.
Varias reglas coincidentes combinan destinatarios y eliminan duplicados. Después se aplican el plan de pago y las preferencias personales de canales/eventos. Corrija asignaciones o destinatarios cuando proceda; cambiar de canal no resuelve la falta de acceso.
Gestionar las preferencias de notificación
Guías relacionadas
Configurar el flujo de trabajo de incidentes
Cambios de estado e historial de incidentes
Reglas de notificación y preferencias personales
Las reglas de Incidents definen las condiciones y los destinatarios. Las preferencias personales determinan después qué canales y tipos de eventos opcionales permite cada destinatario en la organización activa. Consulta Gestionar las preferencias de notificación.